

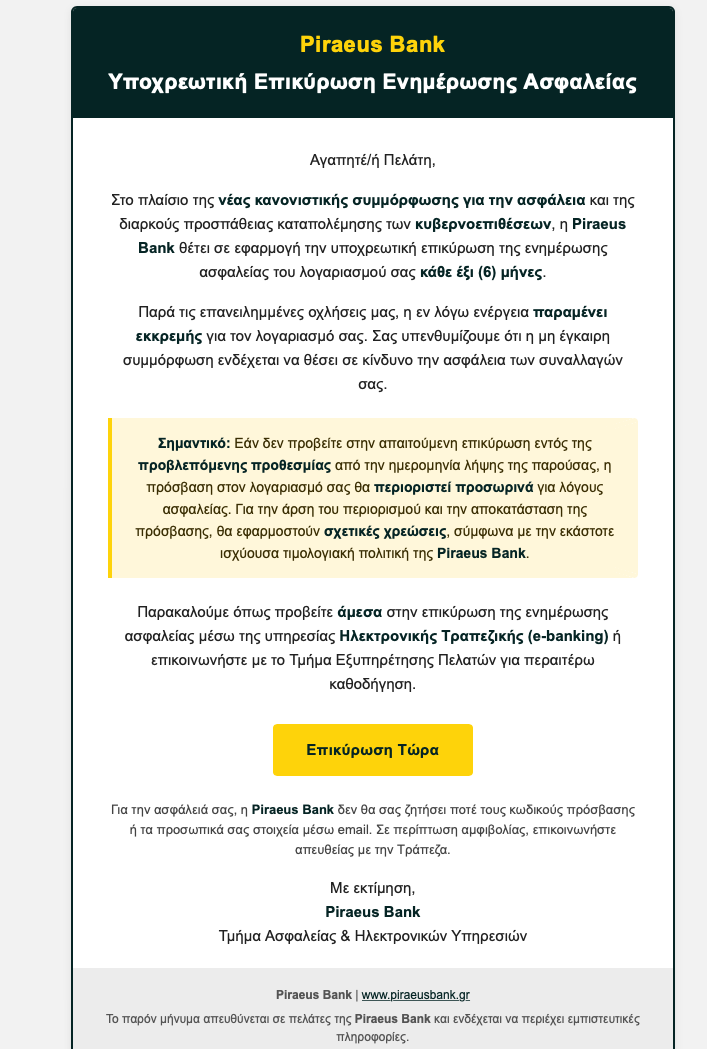
Ένα μήνυμα που φαίνεται να προέρχεται από την τράπεζά σας μπορεί στην πραγματικότητα να αποτελεί απόπειρα υποκλοπής των προσωπικών σας στοιχείων και των κωδικών πρόσβασης.
Οι ηλεκτρονικές απάτες γίνονται ολοένα και πιο πειστικές. Χαρακτηριστικό παράδειγμα αποτελεί το μήνυμα που εμφανίζεται να προέρχεται από την Τράπεζα Πειραιώς και ζητά από τον παραλήπτη να προχωρήσει σε «υποχρεωτική επικύρωση ενημέρωσης ασφαλείας», απειλώντας με προσωρινό περιορισμό της πρόσβασης στον τραπεζικό του λογαριασμό.
Πρόκειται για χαρακτηριστική τακτική ηλεκτρονικού «ψαρέματος» (phishing), με την οποία οι επιτήδειοι επιχειρούν να οδηγήσουν τους πολίτες σε πλαστές ιστοσελίδες για να υποκλέψουν τραπεζικά στοιχεία.
Πέντε σημάδια που πρέπει να σας υποψιάσουν
Δημιουργούν αίσθημα πανικού. Προειδοποιούν ότι ο λογαριασμός σας θα αποκλειστεί εάν δεν ενεργήσετε άμεσα.
Ζητούν να πατήσετε έναν σύνδεσμο. Κουμπιά όπως «Επικύρωση Τώρα» ενδέχεται να οδηγούν σε πλαστές ιστοσελίδες που μιμούνται την τράπεζα.
Χρησιμοποιούν γενικές προσφωνήσεις. Το «Αγαπητέ/ή Πελάτη» αντί του ονόματός σας αποτελεί πρόσθετη ένδειξη προσοχής.
Επικαλούνται δήθεν νέους κανονισμούς. Αναφορές σε υποχρεωτικούς ελέγχους ασφαλείας ή νομοθετικές αλλαγές χρησιμοποιούνται για να προσδώσουν αξιοπιστία.
Μιμούνται την επίσημη εμφάνιση της τράπεζας. Λογότυπα, χρώματα και ακόμη και προειδοποιήσεις κατά της απάτης μπορούν εύκολα να αντιγραφούν.
Τι πρέπει να κάνετε;
Μην πατάτε συνδέσμους μέσα σε ύποπτα email και μην καταχωρείτε ποτέ κωδικούς e-banking, PIN ή κωδικούς μιας χρήσης (OTP).
Εάν θέλετε να ελέγξετε αν υπάρχει πραγματική εκκρεμότητα, ανοίξτε μόνοι σας την επίσημη εφαρμογή της τράπεζας ή πληκτρολογήστε την πραγματική διαδικτυακή της διεύθυνση.
Θυμηθείτε: Ακόμη και αν ένα email εμφανίζει το σωστό λογότυπο και την πραγματική διεύθυνση της τράπεζας στο κείμενό του, αυτό δεν αποδεικνύει ότι είναι γνήσιο.
Η καλύτερη άμυνα απέναντι στις ηλεκτρονικές απάτες είναι η ενημέρωση, η ψυχραιμία και η προσεκτική επαλήθευση κάθε ύποπτου μηνύματος.


